
400-7788-160
排水管网监测数据(液位、流量、泵站状态、管网拓扑)的价值链终点是物理设施,风险后果远超一般信息系统:
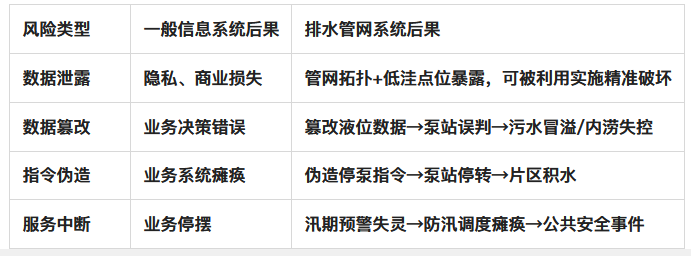
核心判断:排水监测系统是“数据指挥泵阀”的链路,安全失效的代价从经济损失升级为城市内涝事故,这也是其普遍定为等保三级的根本依据。
自建安全与等保合规体系的对比:
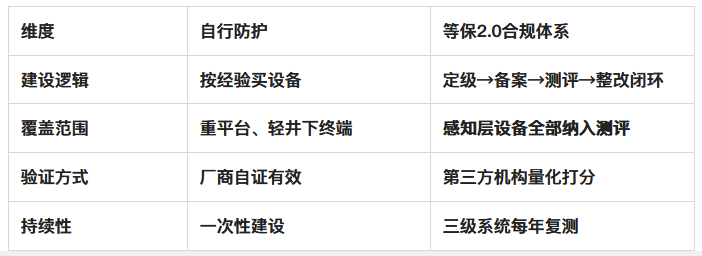
等保的价值在于把“安全建设”转化为可考核的分数项,尤其堵住排水系统最常见的两个盲区:井下终端无防护、边缘网关裸奔上网。
等保2.0物联网扩展要求与排水监测架构逐层对应:
① 感知层(最薄弱环节)
设备准入:一机一证(设备指纹+独立凭证),杜绝共用账号;
物理防护:井下液位计、网关防拆告警,位置异动自动上报;
边缘网关加固:关闭调试端口,固件签名验证,防刷机篡改采集程序。
② 传输层
MQTT over TLS 1.2+强制加密,禁用明文1883端口;
控制类指令(远程启停泵)强制签名+防重放校验;
QoS分级与安全联动:停泵指令用QoS 2,确保“恰好一次”,严禁重复执行。
③ 平台层
区域边界:监测网、管理网、互联网接入区隔离部署;
ACL最小权限:每个网关仅可访问自身点位Topic,防止单点失陷全网暴露;
日志审计留存≥6个月,异常行为(高频登录、越权订阅)自动告警。
等保2.0要求数据安全贯穿五个环节,排水场景的对应措施:
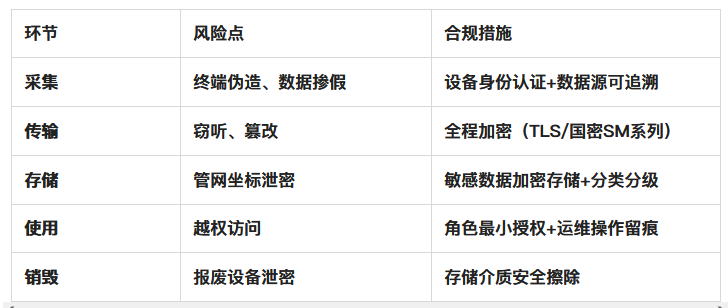
特别提示:管网拓扑、低洼易涝点位属于高敏数据,内部使用也需审批留痕——历史案例表明,多数泄露源于内部运维环节而非外部攻击。
区别于一般物联网系统,排水监测需额外关注三点:
汛期攻击窗口:暴雨期是防汛调度最关键时段,也是攻击者最佳下手时机,汛前必须完成渗透测试与应急预案演练,核心泵站控制保留本地手动操作兜底;
断网与安全并存:边缘自治(断网本地报警)与安全审计不冲突,网关本地判定规则变更同样需平台审批留痕;
第三方运维管控:液位计校准、清淤配合等外包作业频繁,需临时账号限时授权+操作全程录像留痕。
与项目建设周期并行四步走:
定级备案(可研阶段):监测平台定三级,公安备案;
差距评估(设计阶段):逐项排查形成整改清单;
同步建设(实施阶段):安全措施与感知设备、通信链路同步部署,避免“先建后补”的二次成本;
测评复测(验收及运维阶段):上线前第三方测评达标,此后每年复测。
结语
排水管网监测数据安全的本质,是保护“液位数据指挥泵阀动作”的链路不被利用。等保2.0的意义不是一纸证书,而是提供了与“井下终端—边缘网关—平台”架构逐层匹配的工程化框架:终端可管、通道可信、边界可控、指令可验、数据可溯。对项目单位而言,把等保要求前置到设计采购阶段,把汛期安全演练纳入运维常态,才能让排水监测系统在暴雨最需要它的时刻,经得起技术攻击与合规检验的双重考验。